
アプリケーションセキュリティ・テストプラットフォーム「DerScanner」
DerScannerは、アプリケーションのセキュリティを強化するための包括的なテストプラットフォームです。単一のインターフェースで、以下の機能を包括的に提供します。
- SAST(静的アプリケーションセキュリティテスト)
- DAST(動的アプリケーションセキュリティテスト)
- IAST(インタラクティブアプリケーションセキュリティテスト)
- MAST(モバイルアプリケーションセキュリティテスト)
- バイナリ解析
- SCA(ソフトウェアコンポジション解析)
- SCS(サプライチェーンセキュリティ)
DerScannerは、ソフトウェアに潜む既知および未知の脆弱性に加え、オープンソースライブラリに起因するコンプライアンス上の問題も検出します。
特長

- 総合的に脆弱性にアプローチ
-
DerScannerは、ひとつのプラットフォームに複数のテスト・解析手法をシームレスに統合することで、効率的かつ網羅的な脆弱性検出を可能にします。
- コードが無くても解析可能
- DerScannerは、ソースコードが手元になくても解析が可能なため、サードパーティ製ソフトウェアやオープンソースのコンポーネント、レガシーアプリケーションやWeb、モバイルアプリケーションのセキュリティテストにも最適です。
- コンプライアンス対応をサポート
- DerScannerは、AI技術により誤検知を低減し、詳細かつ実用的なレポートを提供します。
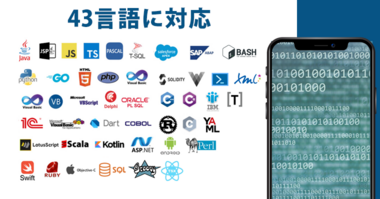
43言語の解析に対応

ドラッグ&ドロップで解析が可能

DerScannerの解析機能
静的アプリケーション
セキュリティテスト(SAST)
構文解析やデータフロー解析など、多様な手法を用いて、ソースコードやバイナリコードを解析し、アプリケーションに潜む脆弱性を検出します。SQLインジェクションやクロスサイトスクリプティング(XSS)などの一般的なセキュリティリスクに加え、ハードコードされた機密情報に潜在する脆弱性も特定します。
バイナリ解析
コンパイル済みの実行ファイル(バイナリ)を解析して、脆弱性を特定可能。そのため、ソースコードが手元にない、サードパーティ製ソフトウェアやレガシーアプリケーションに潜むリスクも洗い出すことができます。
動的アプリケーション
セキュリティテスト(DAST)
ペネトレーションテストのように、SASTでは見逃しがちな、アプリケーションの動作時に悪用される可能性のある脆弱性を検出できます。テストモードは、スタンダード、アグレッシブ、アクティブアタックから選択可能。また、JavaScriptを用いた動的なWebアプリケーションの効率的に探索に役立つ、Ajax spider機能(通常のスパイダー機能では見つけにくいJavaScriptで生成されたリンクやコンテンツを、自動的に探索し、アクセス可能なページやインターフェースを網羅的に収集可能)も搭載しています。
インタラクティブアプリケーション
セキュリティテスト(IAST)
SASTとDASTで検出された脆弱性を自動的にクロスチェックし、相互の関連性を分析することで、単独の手法だけでは検出しづらいセキュリティリスクを検出し、より高精度な結果を提供します。
ソフトウェアコンポジション解析(SCA)&サプライチェーンセキュリティ(SCS)
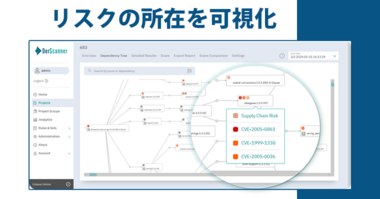
ソフトウェア構成を分析することで、使用されているサードパーティ製ソフトウェアおよびオープンソースコンポーネントの情報を可視化し、セキュリティ上およびライセンス上のリスクが潜んでいないかチェックします。また、パッケージの健全性を評価することで、TyposquattingやStarjacking、MavenGate攻撃のようなサプライチェーン攻撃に対するセキュリティ強化を支援します。
DerScannerは自社ノウハウに加え、Github Advisory、GitLab Advisory、Google OSV Database、EPSS(Exploit Prediction Scoring System)、NVD(National Vulnerability Database)の情報を基に、幅広い脆弱性を網羅的かつ正確に検出します。
パッケージの健全性は、以下のような点から評価されます。
- パッケージの人気度は?
- 制作者は信頼できるか?
- コミュニティによるメンテナンスは活発か?
- 基本的なセキュリティ対策がされているか?
- ライブラリの制作日は?
- 最初のバージョン番号が不自然でないか?
- 制作者は他のプロジェクトも行っているか?
- pullリクエストは2人以上承認をパスしているか?
モバイルアプリの脆弱性テストにも最適

AIの力で、脆弱性対応の工数とコストを大幅に軽減
DerScannerは独自のAI技術により、脆弱性対応にかける時間や対応コストの削減に貢献します。
また、外部のAIサービスに依存しない設計のため、インターネットに接続できないエアギャップ環境でも安心して利用できます。
DerScannerのAI機能
- AIトリアージ(DerTriage)
- 検出された多くの脆弱性に対して、1つずつ対応の要否を判断するのは開発者に大きな負担がかかります。
- DerTriageでは、脆弱性が検出されたコードのコンテキストや影響範囲をもとに、AIが修正対応の必要性を評価します。
- これにより、誤検知への対応時間を削減し、重要な脆弱性に集中して対応できます。


- AIコード修正提案(DerCodeFix)
- 脆弱性の修正方針を検討する作業には、多くの時間と専門知識が必要です。
- DerCodeFixでは、AIが脆弱性を解消するためのコード修正案を提示します。
- 開発者は提案内容をレビューし、IDE上で適用することで修正作業にかかる時間を大幅に短縮できます。
- これにより、修正方針の検討時間を削減し、開発スピードの向上に貢献します。

コンプライアンス対応をサポート
柔軟かつ簡単にレポートを作成
DerScannerの解析結果は、OWASP、PCI DSS、HIPAA、CWE/SANS Top 25に対応する形でレポートにまとめることができます。また、レポートに含める内容のカスタマイズも可能です。
SDLCを通じたセキュリティチェックを実現

CI/CDツールとDerScannerを連携させることで、ソフトウェア開発ライフサイクル(SDLC)の早い段階からソースコードのセキュリティチェックを実施し、問題を発見・修正する(シフトレフト)ことができます。
これにより、開発チームとセキュリティチームとの軋轢を減らし、開発の後期に問題が発覚し、リリースが遅れるという事態も避けることができます。
ライセンスプラン
DerScannerはお客様のニーズに応じて、選択できる2種類のライセンスプランをご用意しています。
(1)必要な時に必要な分だけ解析を行うためのプラン
(2)年間契約プラン
(1)オンデマンド解析プラン
以下の3つの解析から選択して、最低10回から実施可能です。
- SASTライセンス:
- ソースコードおよびバイナリの静的アプリケーションセキュリティテスト用
- DASTライセンス:
- Webアプリの動的アプリケーションセキュリティテスト用
- SCAライセンス:
- オープンソースライブラリのソフトウェアコンポジション解析用
条件
- 43言語解析可能
- 1ユーザー単位
- コンプライアンスレポート出力可能
- クラウドベース
- SDLC連携機能なし
(2)パッケージプラン
必要な機能を選択してライセンスを購入することができます。また、複数の機能をご利用いただけるお得なプランも用意されています。詳しくはお問い合わせください。
| Flexライセンス | Enterpriseライセンス | |
|---|---|---|
| SAST & バイナリ解析機能 | ※解析言語:3言語選択 |
※解析言語:43言語 |
| DAST & IAST機能 | オプション | |
| SCA & SCS機能 | オプション | |
| レポート作成 | ||
| SDLC連携 | ||
| 条件 |
ユーザー数:1-5名 スキャン回数:無制限 デプロイ環境:オンプレミス 期間:12か月 |
ユーザー数:無制限 スキャン回数:無制限 デプロイ環境:オンプレミス 期間:12か月 |
お問い合わせ先
phone Tel: 03-3245-1248 mail Email: ss_sales@toyo.co.jp
保守契約について
保守については下記ページをご参照ください。
https://www.toyo.co.jp/ss/contents/detail/support_agreement_drs
テクニカルサポートについて
技術的なご質問に関しては、以下までご連絡ください。
※ サポート受付時間:9:30~17:30(土日、祝日を除く)
お問い合わせ先
phone Tel: 03-3245-1248 mail Email: ss_support@toyo.co.jp
お問い合わせに際してのお願い:
- お問い合わせのE-mailに、次の情報を付加してください。それによって、より早い回答をお届けすることができます。
- ご使用になっているOSの種類とバージョン
- ご使用になっている製品のバージョン
- エラーメッセージが出ている場合は、そのエラーメッセージを正確にお送りください。GUI の場合は、画面をキャプチャした画像ファイルをお送りください。
- 可能な限り、その問題が発生した経緯、再現の手順をお知らせください。