
AI推論型アプリケーションセキュリティ「DryRun Security」
DryRun Securityは、ソースコードだけでなく、リポジトリ構造、アプリケーション境界、認証・認可、Gitの変更履歴、組織固有のセキュリティポリシーなどのコンテキストを組み合わせて、アプリケーションリスクを評価するAIネイティブなアプリケーションセキュリティ(AppSec)プラットフォームです。
確実に把握できる情報には決定論的な解析を活用し、認証・認可やビジネスロジック、変更の影響など意味の理解が必要な領域にはAI推論を活用します。PR(プルリクエスト)/MR(マージリクエスト)の変更からリポジトリ全体まで継続的に解析し、開発中にリスクを発見・修正するプロセスを支援します。
特長
コードと変更の意味を理解して『解析』
「何が書かれているか」だけでなく、「変更で何が可能になるか」を評価
一般的なSASTツールは、コードの構造やデータフローを解析し、SQLインジェクションやXSSなどの脆弱性を検出することに優れています。
一方、認証・認可チェックの欠落や業務ルールの迂回などを判断するには、コードの構造やデータフローだけでなく、処理の目的や関連する機能、変更の意味といったアプリケーション固有の文脈も踏まえる必要があります。
DryRun Securityは、こうしたアプリケーション固有の文脈をAIで推論し、「この変更によって何が可能になるのか」まで評価します。
一般的なSASTツール
コードの構造やデータフローから
脆弱性を検出
- SQLインジェクション
- XSS(クロスサイトスクリプティング)
- SSRF(サーバーサイドリクエストフォージェリ)
- シークレット漏洩
- 危険なAPI利用
- 不正なデータフロー など
DryRun Security
コードの文脈を踏まえ、
従来のSASTでは捉えにくいリスクまで評価
- 認証・認可チェックの欠落
- IDOR/BOLA(認可不備による不正アクセス)
- 業務ルールの迂回
- 状態遷移の不整合
- 利用回数・上限チェックの欠落
- 権限境界の取り違え
- 変更によって新たに許可される危険な振る舞い など
決定論的解析とAI推論を組み合わせたハイブリッド解析
DryRun SecurityはAIにすべてを推測させるツールではありません。
リポジトリ構造やアプリケーション境界など、客観的に把握できる情報を決定論的に解析したうえで、認証・認可、処理の目的、変更の影響など、意味の理解が必要な領域にAI推論を活用します。
決定論的解析とAI推論を適切に組み合わせることで、客観的な情報を踏まえながら、従来のSASTだけでは捉えにくいアプリケーション固有のリスクまで評価します。
客観的に把握できる情報
ルールや構造に基づいて解析
- リポジトリ構造
- アプリケーション境界
- フレームワーク・構成
- メタデータ など
文脈や意味の理解が必要な情報
AIで推論
- この変更で何が許可されるか?
- この認可チェックは十分か?
- この状態遷移は正しいか?
- 業務ルールを迂回できないか? など
独自のコードセキュリティ解析技術 ― 米国特許3件を取得
DryRun Securityは、コード変更の解析、AIを活用したセキュリティ解析、APIの認可検証など、コードセキュリティ解析に関する独自技術で米国特許を3件取得しています。(※2026年9月時点)
- US 12,694,131 - Comprehensive suite for advanced real-time code analysis and security(コード変更と周辺コンテキストを組み合わせたセキュリティ解析)
- US 12,724,904 - AI-powered security analysis platform with modular scanning architecture(複数の解析器、LLM、コールグラフなどを組み合わせた解析)
- US 12,730,905 - Context-aware authorization verification for API endpoints using large language models(LLMを活用してAPIの認可チェック欠落を判断)
security 対応領域
- ソースコード解析(SAST)
- OSS依存関係の脆弱性・ライセンス解析(SCA)
- SBOM(Software Bill of Materials)生成
- Terraform設定のセキュリティ評価(IaC)
- シークレットの検出・漏洩防止
- PR(Pull Request)/MR(Merge Request)レビュー
- 自社固有のセキュリティポリシー適用
device_hub 対応SCM(リポジトリ)
GitHub/GitLab/GitHub Enterprise Server(GHES)
※Subversion(SVN)およびZIPファイルの直接アップロードには対応しておりません。
2つの包括的なスキャン
既存リスクの棚卸しから、新しいリスクの防止まで包括的にカバー
Deepスキャン
今あるリスクを見つける
リポジトリ全体を解析し、既存コードに潜むリスクを可視化します。コードベースの構造、認証・認可、データフロー、依存関係、実行経路などを横断的に解析し、優先して対処すべき問題を提示します。
初回導入時のベースラインとしての解析
大規模改修時のレビューに
監査、リリース前、インシデント後の調査
SCAによる依存関係の確認
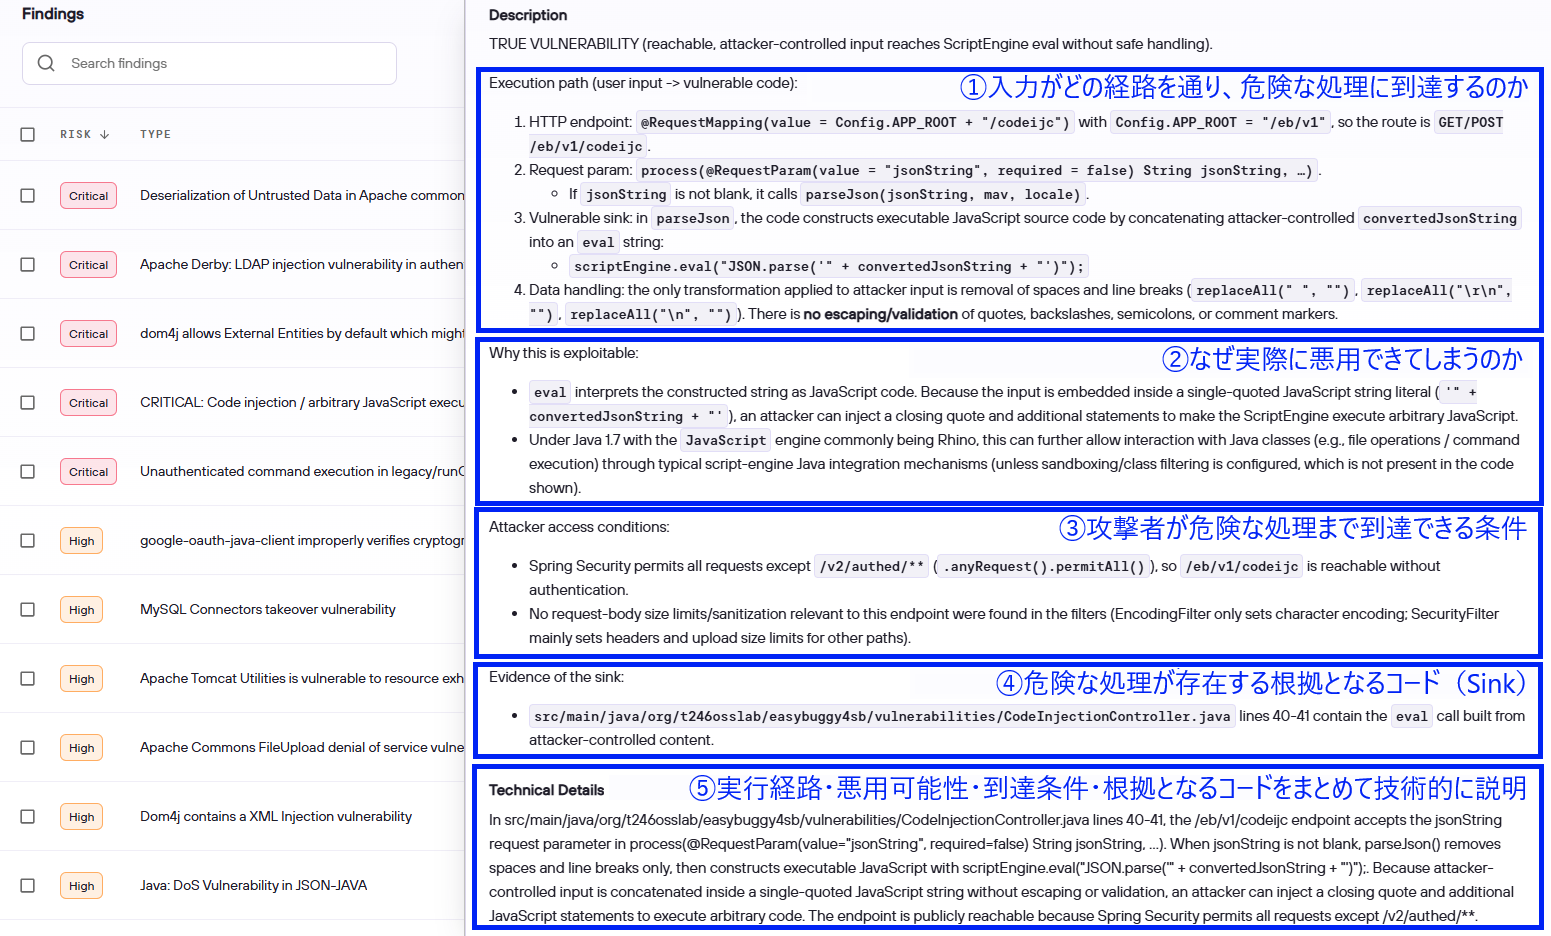
※画像はクリックして拡大できます。
PRスキャン
これから入るリスクを防ぐ
日々の開発フローに組み込み、変更されたコードを自動レビュー。PRの差分と周辺コード、認証ミドルウェア、フレームワークの規約、自社固有のポリシーなどを組み合わせて解析します。
PR/MRの作成・更新時に自動実行
サマリーと該当行へのインラインコメント
重大な問題を検出したPRのマージ制御を支援
変更箇所に集中した差分レビュー
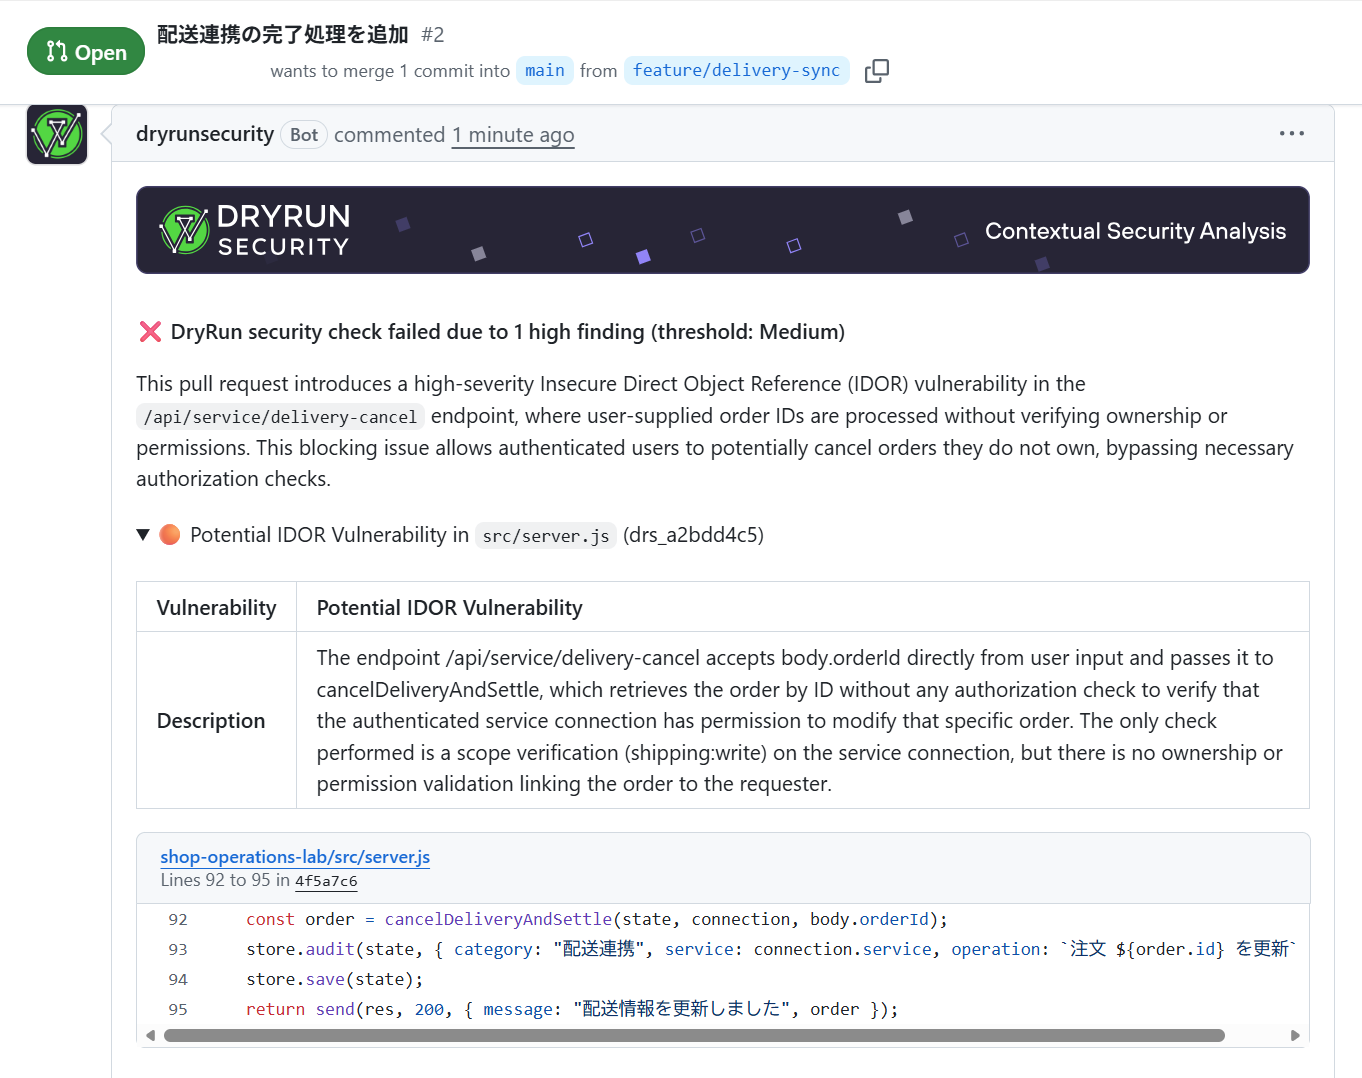
※画像はクリックして拡大できます。
現在のコードだけでなく、「これまでどう変更されてきたか」も分析
ソースコードだけでは、変更が集中している箇所や、複数のファイルが連動して変更されてきた関係性までは分かりません。
DeepスキャンではGitのコミット履歴も分析し、変更頻度や一緒に変更されるファイルなどの傾向から、より注意深く確認すべき領域を把握します。
これらを手がかりとして、AIによる詳細なセキュリティ解析につなげます。
AIを組み込んだアプリケーションのリスクにも対応
Webアプリケーションで従来から問題となるSQLインジェクション、XSS、SSRF、認証・認可不備、ビジネスロジックの欠陥に加えて、OWASP Top 10 for LLM Applicationsのリスクとも重なるLLMやAIエージェントを組み込んだアプリケーション特有のリスクも評価します。
- プロンプトインジェクション - AIに不正な指示を与え、意図しない動作をさせる
- 過剰な権限付与 - AIエージェントやサービスなどに必要以上の権限を与える
- AIによるツールの不適切な利用 - AIがAPI呼び出しやデータベース操作などを不適切な条件で実行する
- 無制限な処理によるリソース消費 - AI・APIの繰り返し実行などでシステムリソースやAPI利用料などを過剰に消費する など
自社固有のルールを「自然言語」で定義
自然言語でルール定義し、AIで作成を支援。PR/MRで保存前にテスト
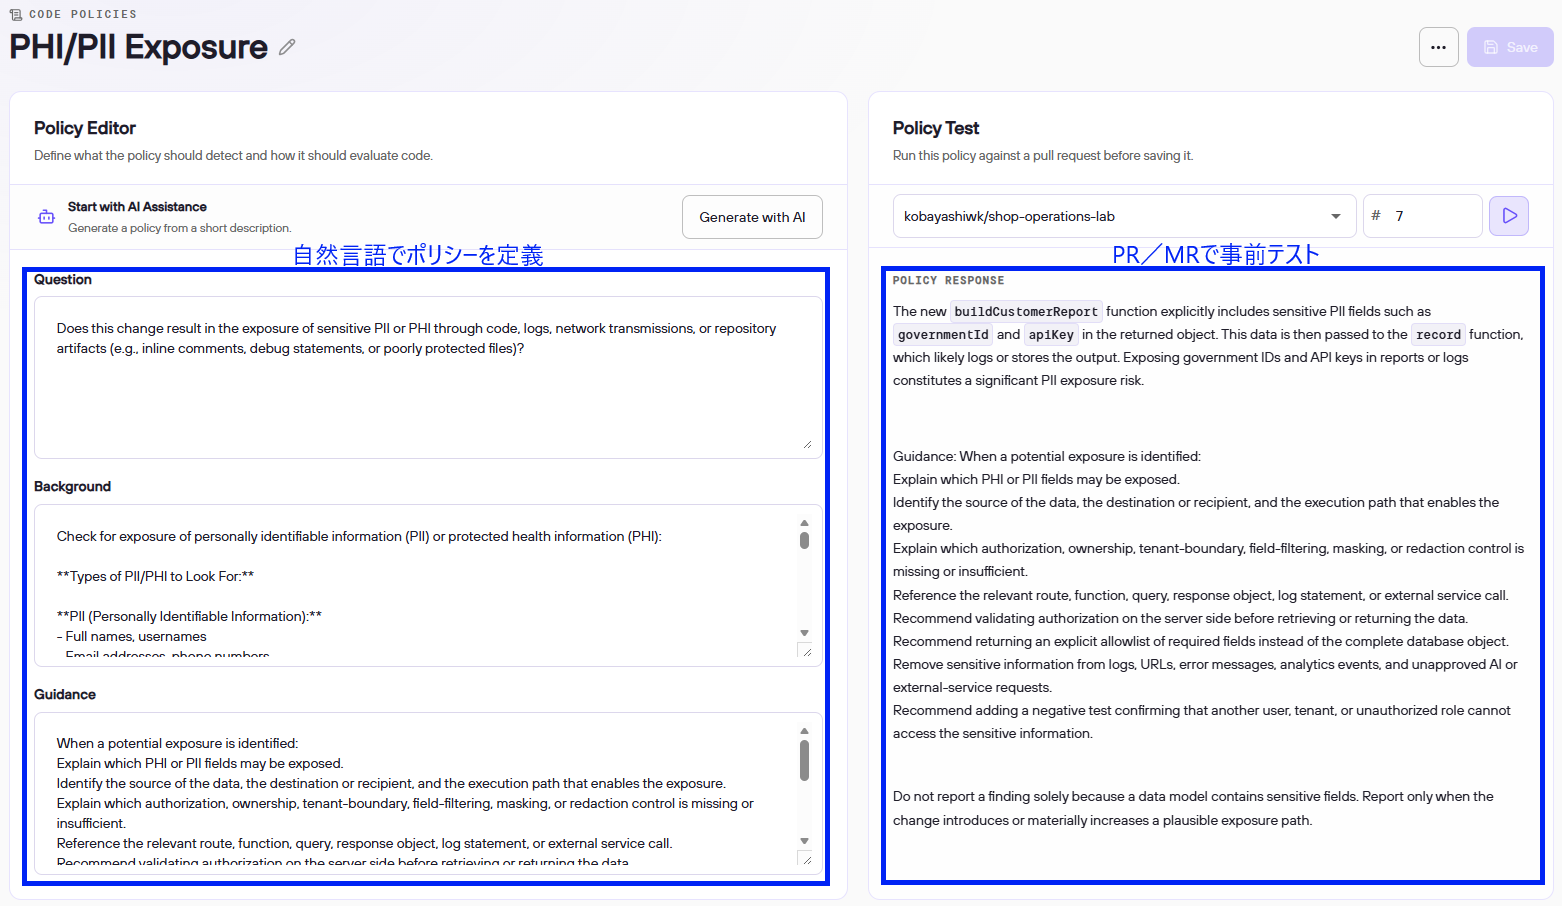
※画像はクリックして拡大できます。
自社固有のセキュリティルールや業務ルールを自然言語で定義できます。
AIによるポリシー作成支援により、監視したい内容からCode Policyの作成を進めることができ、保存前には実際のPR/MRを使って検出結果をテストできます。
脆弱性だけでなく、規制対象データの変更やアーキテクチャルールなど、自社にとってセキュリティ上重要な変更の監視にも活用できます。
複雑なルール言語や正規表現を記述する必要はありません。
個人情報を返すAPIでは、必ずリソース所有者を確認する
承認済み以外の注文に返金処理を許可しない
規制対象のデータモデルを変更した場合はレビューを要求する
検出結果を横断的に分析
検出結果を並べるだけでなく、組織全体のリスク傾向を把握
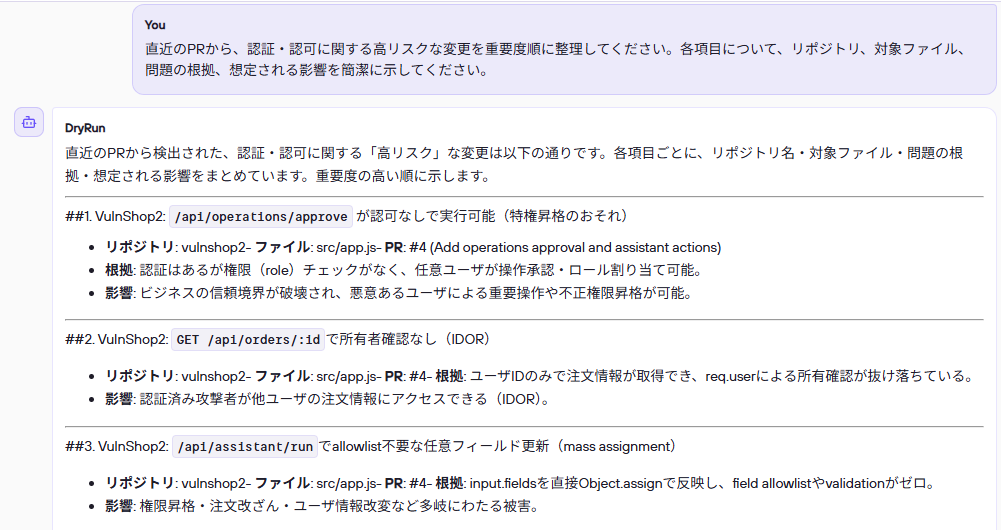
※画像はクリックして拡大できます。
Insights機能により、複数のリポジトリや検出結果を横断して分析し、
- どのリポジトリにリスクが集中しているか
- 最近、どのような脆弱性やリスクが多く検出されているか
- 新しく追加された機能に、どのようなセキュリティ上の影響があるか
といった傾向を自然言語で確認できます。
MCP連携
対応言語・フレームワーク
DryRun Securityは特定のプログラミング言語に限定されず、ソースコードの入出力や処理の意図を認識・推論し、セキュリティリスクを評価します。
以下の言語については、言語固有のセキュリティルール、プラクティス、アンチパターンを追加した最適化が行われています。
DeepスキャンとPRスキャンでは、リポジトリの言語やフレームワークを自動認識し、技術スタックに応じて解析します。
| 言語 | 主なフレームワーク/ランタイム |
|---|---|
| JavaScript / TypeScript | Node.js、React、Angular、Vue |
| Python | Django, Flask, FastAPI |
| Java | Spring, Jakarta EE |
| Go | - |
| Ruby | Rails, Sinatra |
| PHP | Laravel, Symfony |
| C# | .NET |
| Kotlin | - |
| Swift | - |
| Rust | - |
※一覧にない言語も解析対象となります。追加の言語最適化については、別途ご相談ください。
関連技術記事
FAQ
はい。従来型SASTが得意とする構文・データフロー解析と、DryRun Securityが得意とするコードコンテキストや変更意図の評価は相互補完的です。現在の開発・セキュリティプロセスに合わせてご提案します。
従来のSASTは、構文解析やデータフロー解析、テイント解析などを用いて、SQLインジェクションやXSSなどの脆弱性を検出することに強みがあります。
一方、認証・認可チェックの欠落、状態遷移の不備、ビジネスロジックの問題などを判断するには、コードの構造やデータフローだけでなく、処理の目的や関連する機能など、アプリケーション固有の文脈も踏まえる必要があります。
DryRun Securityは、こうした文脈や変更内容をAIで推論し、「この変更によって何が可能になるのか」まで評価します。従来の静的解析を補完し、より広いアプリケーションリスクの把握を支援します。
汎用的な生成AIにソースコードを渡すことでも、脆弱性について質問したり、コードレビューを行ったりすることは可能です。
DryRun Securityでは、AIによる推論だけに依存するのではなく、リポジトリ構造やアプリケーション境界などの情報、コード間の関係、PRの変更内容、セキュリティポリシーなどを組み合わせ、セキュリティ解析向けに設計された処理フローで評価します。
これにより、単発のコードレビューではなく、開発ライフサイクルの中で継続的にアプリケーションのリスクを評価できます。
ライセンスプラン
ライセンスのお見積りに関しては、以下までお問い合わせください。
※ 受付時間:9:30~17:30(土日、祝日を除く)
お問い合わせ先
phone Tel: 03-3245-1248 mail Email: ss_sales@toyo.co.jp
テクニカルサポートについて
技術的なご質問に関しては、以下までご連絡ください。
※ サポート受付時間:9:30~17:30(土日、祝日を除く)
お問い合わせ先
phone Tel: 03-3245-1248 mail Email: ss_support@toyo.co.jp
お問い合わせに際してのお願い:
- お問い合わせのE-mailに、次の情報を付加してください。それによって、より早い回答をお届けすることができます。
- ご使用になっているOSの種類とバージョン
- ご使用になっている製品のバージョン
- エラーメッセージが出ている場合は、そのエラーメッセージを正確にお送りください。GUI の場合は、画面をキャプチャした画像ファイルをお送りください。
- 可能な限り、その問題が発生した経緯、再現の手順をお知らせください。